Amenaza de Ciberseguridad: Ataque a Canvas Interrumpe Centros Educativos
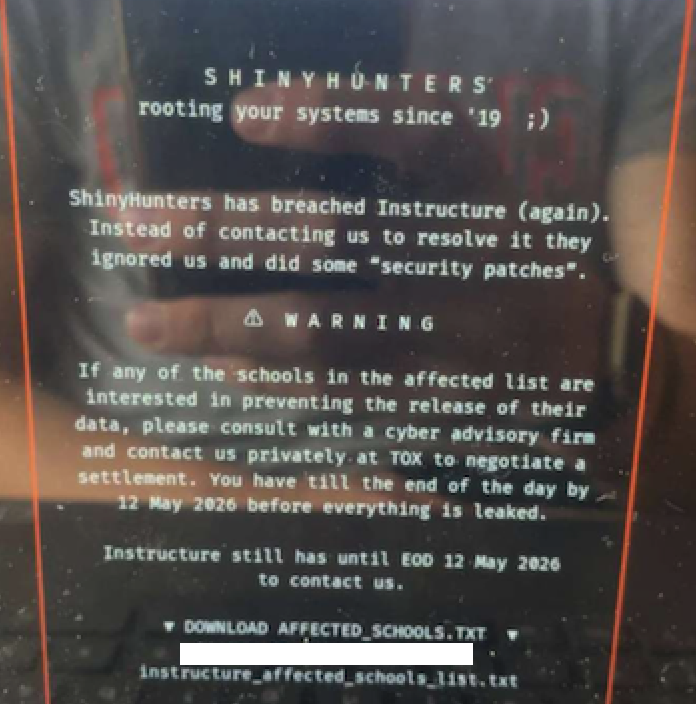
La plataforma educativa Canvas, utilizada por miles de escuelas, universidades y empresas de todo Estados Unidos, ha sido objeto de un ataque cibernético que ha interrumpido las clases y el desarrollo de trabajos académicos en numerosas instituciones. Un grupo criminal informático, conocido como ShinyHunters, ha alterado la página de inicio de sesión del servicio, exigiendo un rescate y amenazando con filtrar información personal de 275 millones de estudiantes y profesores provenientes de casi 9.000 centros educativos. Este incidente, que ha generado una seria preocupación en el sector educativo y tecnológico, pone de manifiesto la vulnerabilidad de las plataformas en la nube y la necesidad de reforzar las medidas de seguridad. La magnitud de la brecha de datos y el impacto potencial en la vida de estudiantes y personal docente han provocado una rápida reacción por parte de Instructure, la empresa matriz de Canvas, que ha puesto la plataforma fuera de servicio como medida preventiva.
La situación se agravó cuando, tras la denuncia de un lector, se reveló que ShinyHunters había sustituido la página de inicio de sesión habitual de Canvas con un mensaje de exigencia de rescate. Este mensaje, que incluía la amenaza de filtrar información personal, ha provocado el caos en las instituciones educativas afectadas, obligando a Instructure a tomar la drástica decisión de interrumpir el funcionamiento de la plataforma. La empresa, que ya había reconocido una brecha de datos la semana anterior, ha declarado que la investigación preliminar revela la inclusión de “información identificativa de usuarios en instituciones afectadas, como nombres, direcciones de correo electrónico y números de identificación de estudiantes, así como mensajes entre usuarios”. Aunque Instructure ha afirmado que no se ha detectado la inclusión de información más sensible, como contraseñas, fechas de nacimiento, identificaciones gubernamentales o datos financieros, la magnitud del ataque y el potencial impacto en la privacidad de los usuarios son motivo de gran preocupación. La empresa ha indicado que Canvas ha vuelto a estar operativa y que no se están detectando actividades no autorizadas en la plataforma, pero la rapidez con la que ShinyHunters ha logrado infiltrarse y alterar la interfaz de usuario subraya la necesidad de una vigilancia constante.
Análisis Técnico
El ataque, perpetrado por el grupo ShinyHunters, se basa en una vulnerabilidad en la configuración de seguridad de la plataforma Canvas. La forma en que Instructure gestionaba el acceso a la plataforma y la verificación de usuarios permitió a los atacantes comprometer la seguridad del sistema. El método empleado por ShinyHunters consistió en ‘pinchar’ la página de inicio de sesión, sustituyendo el contenido original por su propio mensaje de exigencia de rescate. Esta acción, combinada con la amenaza de filtración de datos, ha provocado un efecto dominó que ha afectado a miles de usuarios de Canvas. La capacidad de los atacantes para alterar la interfaz de usuario y el acceso a la plataforma demuestra la importancia de contar con cortafuegos robustos y sistemas de detección de intrusiones efectivos. La vulnerabilidad explotada no es única de Canvas, sino que representa un patrón común en plataformas basadas en la nube que no implementan medidas de seguridad adecuadas para proteger sus servidores y la información de sus usuarios. La rápida respuesta de Instructure, que ha puesto la plataforma fuera de servicio, es un ejemplo de cómo se deben abordar estos incidentes, aunque el daño ya ha sido considerable.
El ataque de ShinyHunters se caracteriza por su enfoque en la extorsión de datos. El grupo criminal se ha especializado en el robo de información personal de usuarios de plataformas en la nube y su posterior filtración en la dark web, exigiendo un rescate a cambio de la eliminación de los datos. El hecho de que ShinyHunters haya eliminado a Instructure de su lista de víctimas en su blog de filtraciones de datos, y que haya retirado los ejemplos de datos robados de Canvas, sugiere que la empresa ha negociado con el grupo criminal para evitar la publicación de la información. Este tipo de negociación, aunque pueda parecer una solución a corto plazo, puede ser costosa y no garantiza la eliminación definitiva de los datos. Además, la vulnerabilidad que permitió el ataque de ShinyHunters podría ser explotada por otros grupos criminales, lo que subraya la importancia de la ciberseguridad en el entorno educativo. La capacidad de ShinyHunters para identificar y explotar una vulnerabilidad en Canvas, y para alterar la interfaz de usuario de la plataforma, demuestra la sofisticación de las amenazas cibernéticas actuales y la necesidad de invertir en medidas de seguridad más avanzadas.
Contexto y Antecedentes
Este incidente se enmarca en un contexto general de aumento de los ataques cibernéticos dirigidos a instituciones educativas y empresas tecnológicas. La creciente dependencia de la nube y la proliferación de dispositivos móviles, como teléfonos (móviles) y ordenadores, han ampliado la superficie de ataque para los ciberdelincuentes. El sector de la ciberseguridad se enfrenta a una carrera armamentista constante contra los grupos criminales que buscan explotar vulnerabilidades en sistemas informáticos. La reciente ola de ataques a plataformas educativas, como la brecha de datos en MGM Resorts, ha puesto de manifiesto la vulnerabilidad de las instituciones que almacenan grandes cantidades de información personal. Además, el aumento de la complejidad de los sistemas informáticos y la falta de formación en ciberseguridad entre los profesionales de TI han contribuido a la proliferación de vulnerabilidades que pueden ser explotadas por los atacantes. El caso de Canvas se suma a una serie de incidentes similares que han afectado a otras plataformas educativas y empresas tecnológicas, evidenciando la necesidad de una mayor colaboración entre las instituciones, las empresas y los organismos reguladores para combatir la ciberdelincuencia.
La situación se ve agravada por la creciente dependencia de Canvas como herramienta fundamental para la gestión de la educación. Millones de estudiantes y profesores utilizan la plataforma para acceder a materiales de estudio, realizar tareas y comunicarse con sus profesores. La interrupción del servicio ha provocado un caos en las aulas y ha afectado gravemente el desarrollo de los trabajos académicos. Además, el ataque de ShinyHunters se produce en un momento crítico para muchas instituciones educativas, ya que están en pleno proceso de exámenes finales. La prolongación de la interrupción podría tener consecuencias negativas para los estudiantes y para la reputación de las instituciones afectadas. Otros casos recientes de ataques cibernéticos a plataformas educativas, como el ataque a la Universidad de Cambridge en 2020, han puesto de manifiesto la necesidad de una mayor inversión en ciberseguridad y de una mejor coordinación entre las instituciones para prevenir y responder a estos incidentes. La vulnerabilidad de Canvas, y de otras plataformas similares, es un reflejo de la falta de atención que se presta a la seguridad en el entorno educativo.
Impacto y Afectados
El impacto directo de la brecha de datos en Canvas se extiende a millones de estudiantes y profesores de todo Estados Unidos. La filtración de información personal, como nombres, direcciones de correo electrónico y números de identificación de estudiantes, podría ser utilizada para cometer fraudes o para realizar ataques de phishing. Además, la información sobre comunicaciones entre usuarios podría ser utilizada para obtener información confidencial sobre los estudiantes y los profesores. Las escuelas y universidades afectadas se enfrentan a importantes costes derivados de la interrupción de las clases, la necesidad de implementar medidas de seguridad adicionales y la posible demanda por parte de los usuarios afectados. La interrupción del servicio ha provocado retrasos en la entrega de trabajos académicos, ha afectado al desarrollo de proyectos y ha generado frustración entre estudiantes y profesores. El coste económico de la brecha de datos es difícil de cuantificar, pero se estima que podría superar los cientos de millones de dólares, incluyendo los costes de investigación, notificación a los usuarios, medidas de seguridad y posibles litigios.
La escala del problema es considerable, afectando a casi 9.000 instituciones educativas en Estados Unidos. La interrupción del servicio de Canvas ha provocado un impacto significativo en la vida académica de miles de estudiantes y profesores. Además, la brecha de datos podría tener consecuencias a largo plazo para la privacidad y la seguridad de los usuarios. El ataque ha puesto de manifiesto la vulnerabilidad de las plataformas en la nube y la necesidad de una mayor inversión en ciberseguridad. La rapidez con la que ShinyHunters ha logrado comprometer la seguridad de Canvas es un reflejo de la sofisticación de las amenazas cibernéticas actuales y de la falta de atención que se presta a la seguridad en el entorno educativo. El incidente ha generado una preocupación generalizada entre los padres y los estudiantes, que temen por la seguridad de su información personal.
Medidas de Mitigación y Recomendaciones
Los usuarios afectados por la brecha de datos en Canvas deben tomar medidas inmediatas para proteger su información personal. En primer lugar, deben cambiar las contraseñas de todas sus cuentas en línea, incluyendo las cuentas de correo electrónico y las cuentas de redes sociales. También deben revisar cuidadosamente sus estados de cuenta bancarios y tarjetas de crédito para detectar posibles fraudes. Además, deben estar alerta a posibles intentos de phishing y no hacer clic en enlaces sospechosos ni proporcionar información personal a fuentes no autorizadas. Instructure ha recomendado a los usuarios que estén atentos a posibles comunicaciones fraudulentas y que reporten cualquier actividad sospechosa a las autoridades competentes. La empresa también ha ofrecido asistencia a los usuarios afectados para ayudarles a proteger su información personal.
Las instituciones educativas afectadas deben revisar y reforzar sus medidas de seguridad. En primer lugar, deben implementar cortafuegos más robustos y sistemas de detección de intrusiones efectivos. También deben capacitar a sus personal en ciberseguridad y promover una cultura de seguridad en toda la institución. Además, deben establecer protocolos de respuesta a incidentes y realizar pruebas de penetración periódicas para identificar y corregir vulnerabilidades. Instructure ha recomendado a las instituciones educativas que colaboren entre sí para compartir información sobre amenazas cibernéticas y para desarrollar estrategias de prevención y respuesta. La empresa también ha ofrecido asistencia a las instituciones educativas para ayudarles a recuperar el servicio de Canvas y a proteger su información personal.
Conclusión
La brecha de datos en Canvas representa un grave problema de seguridad que pone de manifiesto la vulnerabilidad de las plataformas en la nube y la necesidad de una mayor inversión en ciberseguridad. El ataque de ShinyHunters, que ha interrumpido las clases y el desarrollo de trabajos académicos en miles de instituciones educativas, ha generado una preocupación generalizada entre los estudiantes, los profesores y los padres. La rapidez con la que los atacantes han logrado comprometer la seguridad de Canvas subraya la sofisticación de las amenazas cibernéticas actuales y la necesidad de una vigilancia constante. La situación exige una respuesta coordinada por parte de las instituciones, las empresas y los organismos reguladores para prevenir y responder a estos incidentes. A medio y largo plazo, este incidente podría tener un impacto significativo en la confianza de los usuarios en las plataformas en la nube y en la forma en que se gestiona la educación. Es fundamental que se tomen medidas para proteger la información personal de los usuarios y para garantizar la seguridad de las plataformas educativas.
Fuente original: Krebs on Security


0 Comentarios