Empresa de Ciberseguridad Usa Botnet para Ataques DDoS
Un escándalo de ciberseguridad sacude el panorama de la protección de redes en Brasil, revelando cómo una empresa especializada en la defensa contra ataques de denegación de servicio distribuido (DDoS) se ha visto implicada en la orquestación de campañas masivas de estos ataques contra otros operadores de internet en el país. La información, obtenida por KrebsOnSecurity, pone de manifiesto una vulnerabilidad grave en la seguridad de Huge Networks, una empresa fundada en Miami en 2014, y que se ha especializado en ofrecer servicios de mitigación de DDoS a otros ISP. La gravedad de la situación radica en que la empresa, que se presentaba como un actor clave en la lucha contra los ataques DDoS, estaba, de hecho, utilizando su propia infraestructura para generar y dirigir estos ataques, lo que plantea serias interrogantes sobre la integridad de sus servicios y la confianza depositada en ella por sus clientes. Este tipo de incidente, con el potencial de interrumpir servicios esenciales y causar daños económicos significativos, subraya la creciente sofisticación de las amenazas cibernéticas y la necesidad de una vigilancia y regulación más estrictas en el sector de la ciberseguridad.
El descubrimiento se produce en un contexto de aumento constante de los ataques DDoS, impulsados por la proliferación de dispositivos conectados a internet, muchos de ellos con vulnerabilidades de seguridad sin parchear, y por la facilidad con la que se pueden utilizar botnets para amplificar el impacto de estos ataques. La creciente dependencia de la red para actividades cotidianas, desde el comercio electrónico hasta la atención médica, ha hecho que la infraestructura de internet sea un objetivo cada vez más atractivo para los ciberdelincuentes. Además, la complejidad de las redes modernas, con múltiples capas de seguridad y una gran cantidad de dispositivos interconectados, dificulta la detección y prevención de ataques DDoS, lo que exige una respuesta rápida y coordinada por parte de los operadores de internet y las autoridades competentes. La situación actual exige una revisión profunda de las prácticas de seguridad en el sector y un mayor esfuerzo por concienciar a los usuarios sobre los riesgos asociados a la conectividad a internet.
Análisis técnico
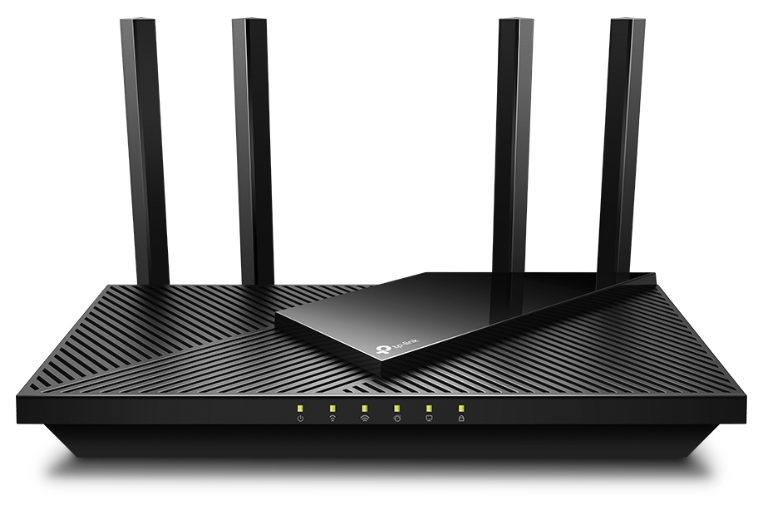
El incidente revela una serie de vulnerabilidades técnicas que permitieron al atacante establecer y mantener una botnet de gran potencia. En primer lugar, se identificó una vulnerabilidad crítica en un modelo de router TP-Link Archer AX21, específicamente la vulnerabilidad CVE-2023-1389, que permitía la ejecución de comandos no autorizados en el dispositivo. Esta vulnerabilidad, que había sido parcheada en abril de 2023, aún estaba presente en numerosos routers TP-Link expuestos a internet, convirtiéndolos en puntos de entrada ideales para el atacante. La estrategia del atacante se basó en un “scanning” masivo de la red, buscando dispositivos vulnerables como el Archer AX21, utilizando herramientas automatizadas para identificar direcciones IP y puertos abiertos. El atacante no solo se limitó a explotar la vulnerabilidad del router, sino que también aprovechó la arquitectura de la red de Huge Networks para amplificar el impacto de sus ataques, utilizando múltiples direcciones IP asignadas a la empresa para identificar y atacar a otros operadores de internet. Este tipo de ataque, conocido como “amplificación”, consiste en enviar pequeñas solicitudes a servidores que responden con grandes cantidades de datos, lo que permite al atacante generar un volumen de tráfico mucho mayor de lo que podría lograr utilizando únicamente los recursos de su botnet.
Además, el análisis del archivo expuesto reveló la utilización de scripts en lenguaje Python diseñados para realizar búsquedas DNS (Domain Name System) y enviar solicitudes a servidores comprometidos. El DNS es un sistema fundamental para la navegación en internet, que traduce nombres de dominio (como google.com) en direcciones IP. Un ataque de “reflexión” DNS, explotado por el atacante, consiste en enviar solicitudes fraudulentas a servidores DNS que responden a cualquier solicitud, amplificando así el impacto del ataque. El atacante utilizó dominios como hikylover[.]st y c.loyaltyservices[.]lol, que habían sido identificados previamente como controladores de un botnet impulsada por el malware Mirai, un virus que se ha utilizado para lanzar ataques DDoS contra dispositivos IoT (Internet of Things) como cámaras de seguridad y termostatos inteligentes. La coordinación de estos ataques se realizó desde un servidor Digital Ocean, que había sido objeto de numerosas denuncias por actividad abusiva en el pasado, lo que sugiere una infraestructura de apoyo utilizada para ocultar la verdadera identidad del atacante.
Contexto y antecedentes
Este incidente se enmarca dentro de un panorama global de creciente preocupación por los ataques DDoS, que representan una amenaza significativa para la estabilidad de la red y la seguridad de los usuarios. En los últimos años, se ha observado un aumento exponencial en la sofisticación y el volumen de estos ataques, impulsados por la proliferación de dispositivos IoT y la disponibilidad de herramientas de botnet asequibles. El sector de la ciberseguridad ha respondido a esta amenaza con el desarrollo de soluciones de mitigación de DDoS, que incluyen firewalls, sistemas de detección de intrusos y servicios de “filtrado de tráfico”. Sin embargo, la efectividad de estas soluciones depende en gran medida de la capacidad de los operadores de internet para detectar y bloquear el tráfico malicioso en tiempo real, lo que requiere una inversión significativa en tecnología y personal cualificado. La industria de la ciberseguridad está experimentando una transformación, con un enfoque cada vez mayor en la prevención de ataques antes de que ocurran, utilizando técnicas como la inteligencia de amenazas y la automatización de la seguridad.
Además, el ataque contra Huge Networks se produce en un contexto de creciente preocupación por la seguridad de los dispositivos IoT, que son vulnerables a ataques debido a sus sistemas operativos desactualizados, sus contraseñas predeterminadas y su falta de actualizaciones de seguridad. El malware Mirai, utilizado en el ataque contra Huge Networks, ha sido utilizado en numerosos ataques DDoS contra servicios de internet y proveedores de servicios en la nube. Otros casos recientes incluyen el ataque contra la compañía de energía Dyn en 2016, que interrumpió el acceso a numerosos sitios web populares, y el ataque contra la compañía de servicios de internet OVH en 2016, que provocó la caída de gran parte de la infraestructura de internet en Europa. Estos ataques han puesto de manifiesto la vulnerabilidad de la infraestructura de internet a los ataques DDoS y la necesidad de una mayor cooperación entre los operadores de internet, las autoridades competentes y la comunidad de seguridad.
Impacto y afectados
El impacto directo del ataque contra Huge Networks se ha extendido a varios operadores de internet en Brasil, que han experimentado interrupciones en sus servicios y han tenido que implementar medidas de mitigación para proteger sus redes. Aunque la empresa afectada, Huge Networks, ha negado estar involucrada en actividades maliciosas, la evidencia presentada en el archivo expuesto sugiere lo contrario, lo que plantea serias dudas sobre la integridad de sus servicios y la confianza depositada en ella por sus clientes. Las consecuencias para los usuarios finales han sido limitadas, pero podrían haber sido mucho mayores si los ataques hubieran sido más sofisticados y dirigidos a objetivos críticos como hospitales, centros de control de tráfico aéreo o sistemas de energía. La empresa ha tenido que realizar un parche de seguridad para corregir la vulnerabilidad en el router TP-Link Archer AX21, y ha implementado medidas para fortalecer su infraestructura de seguridad y prevenir futuros ataques. Se estima que el impacto económico de los ataques ha sido significativo, incluyendo los costes de reparación de la infraestructura, la pérdida de productividad y la reputación dañada.
La escala del problema es considerable, ya que el atacante ha logrado establecer una botnet de gran potencia que podría ser utilizada para lanzar ataques contra cualquier objetivo en internet. La magnitud del impacto se ve agravada por la dificultad de rastrear y detener al atacante, que ha utilizado una infraestructura de apoyo anónima y ha empleado técnicas de ocultación para evitar ser detectado. Además, el ataque ha puesto de manifiesto la vulnerabilidad de la red de internet a los ataques DDoS y la necesidad de una mayor inversión en seguridad para proteger la infraestructura crítica. Se espera que este incidente tenga un impacto significativo en la industria de la ciberseguridad, obligando a las empresas a revisar sus prácticas de seguridad y a invertir en soluciones más robustas para protegerse contra los ataques DDoS.
Medidas de mitigación y recomendaciones
Los operadores de internet y los usuarios afectados deben seguir una serie de medidas de mitigación para proteger sus redes y dispositivos contra futuros ataques. En primer lugar, es fundamental parchear todas las vulnerabilidades conocidas en los dispositivos conectados a internet, incluyendo routers, firewalls y servidores. Además, es importante implementar firewalls y sistemas de detección de intrusos para bloquear el tráfico malicioso y detectar anomalías en la red. También es necesario configurar correctamente los dispositivos y servidores para evitar que sean utilizados como puntos de entrada para ataques. Los usuarios deben utilizar contraseñas seguras y cambiarlas regularmente, y habilitar la autenticación de dos factores para proteger sus cuentas. Es fundamental educar a los usuarios sobre los riesgos asociados a la conectividad a internet y sobre las medidas que pueden tomar para protegerse contra los ataques. Los operadores de internet deben colaborar para compartir información sobre amenazas y desarrollar estrategias de mitigación conjuntas. Se recomienda a las empresas que contraten servicios de protección contra DDoS para proteger sus redes y servicios de internet. Además, es importante realizar auditorías de seguridad periódicas para identificar y corregir vulnerabilidades en la infraestructura de seguridad.
Conclusión
El escándalo que involucra a Huge Networks representa un punto de inflexión en la lucha contra los ataques DDoS, revelando la fragilidad de las infraestructuras de seguridad y la necesidad de una mayor vigilancia y regulación en el sector de la ciberseguridad. La gravedad del incidente radica no solo en la naturaleza maliciosa de los ataques, sino también en la implicación de una empresa que se presentaba como un actor clave en la protección de la red, lo que socava la confianza de los usuarios y clientes. Las implicaciones a medio y largo plazo son significativas, ya que este caso pone de manifiesto la creciente sofisticación de las amenazas cibernéticas y la necesidad de una respuesta coordinada y eficaz por parte de todos los actores involucrados. Se espera que este incidente impulse a las empresas a invertir en seguridad y a adoptar prácticas de seguridad más robustas, y que las autoridades competentes tomen medidas para investigar y sancionar a los responsables del ataque. La protección de la red de internet es un desafío complejo y continuo, que requiere una combinación de tecnología, políticas y concienciación pública. La transparencia y la colaboración son fundamentales para abordar este desafío de manera efectiva, y para garantizar la seguridad y la estabilidad de la red en el futuro. Este caso sirve como una advertencia para el sector, subrayando la importancia de la integridad y la responsabilidad en la prestación de servicios de seguridad, y la necesidad de una vigilancia constante para detectar y prevenir futuras amenazas.
Fuente original: Krebs on Security


0 Comentarios