Australia captura a presuntos responsables del grupo TeamPCP tras operación conjunta con la FBI
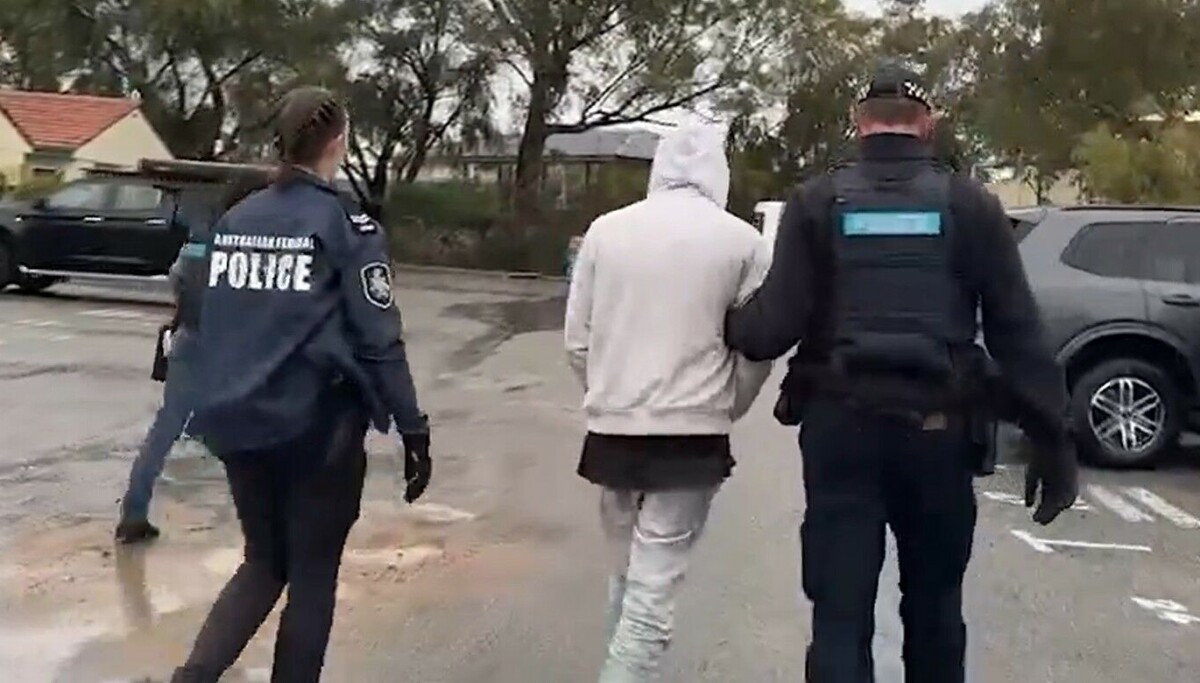
En una operación conjunta entre las autoridades de Australia y la Agencia Federal de Investigación (FBI) de Estados Unidos, se ha logrado detener a presuntos miembros del grupo de ciberdelincuentes TeamPCP. Este grupo, vinculado a la difusión del malware Shai-Hulud y a varios ataques de cadena de suministro, ha sido identificado como uno de los actores más peligrosos en el ámbito de la ciberseguridad internacional. La operación se llevó a cabo tras meses de investigación y cooperación entre ambos organismos, destacando la importancia del trabajo multilateral en la lucha contra la delincuencia cibernética.
El Shai-Hulud es un malware de alto impacto que ha sido utilizado en varios ataques de cadena de suministro, una técnica en la que los atacantes comprometen repositorios o sistemas de infraestructura crítica para propagar el malware a las organizaciones que dependen de esos recursos. Este tipo de ataques ha sido particularmente peligroso debido a la confianza que las empresas depositan en sus proveedores y sistemas internos. El grupo TeamPCP ha sido vinculado a varios incidentes significativos, incluyendo la infiltración de sistemas gubernamentales y corporativos en todo el mundo.
El contexto de la operación
La detención del grupo TeamPCP se enmarca en una serie de operaciones internacionales que buscan combatir la delincuencia cibernética transnacional. La colaboración entre la policía australiana y la FBI representa un ejemplo de cómo las agencias de seguridad pueden trabajar en conjunto para perseguir a cibercriminales que operan a nivel global. Esta operación no solo se enfocó en la captura de individuos, sino también en la identificación de los métodos y herramientas utilizadas por el grupo para su actividad maliciosa.
El malware Shai-Hulud y su impacto
El Shai-Hulud es un malware desarrollado por el grupo TeamPCP, cuya estructura y funcionamiento han sido analizados por varios laboratorios de ciberseguridad. Este malware se caracteriza por su capacidad para infectar sistemas a través de repositorios de código fuente, aprovechando la confianza en la infraestructura de desarrollo. Al infiltrarse en estos sistemas, el malware puede propagarse a organizaciones de gran tamaño, incluyendo empresas y gobiernos.
La técnica de ataque de cadena de suministro ha sido uno de los métodos más peligrosos en la historia de la ciberseguridad, ya que permite a los atacantes acceder a sistemas críticos sin pasar por la puerta de entrada tradicional. El Shai-Hulud ha sido utilizado en varios incidentes donde se han comprometido sistemas de desarrollo, incluyendo repositorios de código en plataformas como GitHub. Este tipo de ataques subraya la necesidad de una vigilancia constante y la implementación de prácticas de seguridad robustas en todos los niveles de la cadena de suministro.
El papel de la cooperación internacional
La operación contra el TeamPCP ha sido posible gracias a la colaboración entre agencias de seguridad de diferentes países. La FBI, al ser una de las principales autoridades en el ámbito de la ciberseguridad, ha sido clave en la identificación y seguimiento de los movimientos del grupo. La policía australiana, por su parte, ha proporcionado información local sobre la presencia del grupo en el país y ha colaborado en la detención de los sospechosos.
Esta operación resalta la importancia de la cooperación internacional en la lucha contra la delincuencia cibernética, un problema que trasciende fronteras y requiere un enfoque global. Las autoridades han destacado que el éxito de la operación se debe, en gran parte, a la compartición de información y a la coordinación entre equipos especializados en diferentes regiones del mundo.
Implicaciones para la seguridad cibernética
La detención del TeamPCP representa un avance significativo en la lucha contra la delincuencia cibernética, pero también sirve como una alerta sobre los riesgos que siguen existiendo en el ámbito digital. Aunque el grupo ha sido detenido, los ataques de cadena de suministro siguen siendo una amenaza real, y es fundamental que las organizaciones implementen medidas de seguridad robustas, como la verificación de la integridad de los repositorios y la monitorización constante de las actividades en la red.
Los expertos en ciberseguridad recomiendan que las empresas adopten prácticas de seguridad que incluyan la segmentación de red, la actualización constante de sistemas y la capacitación del personal en la identificación de amenazas. Además, es esencial que las organizaciones mantengan una comunicación abierta con los proveedores y que establezcan protocolos claros para la respuesta a incidentes de seguridad.
La captura del TeamPCP es un logro importante, pero también un recordatorio de que la seguridad cibernética requiere un enfoque proactivo y continuo. Los usuarios y organizaciones deben estar alerta y preparados para los nuevos desafíos que el mundo digital continúa presentando.


0 Comentarios